TCP/TLS 핸드셰이크를 시퀀스 애니메이션으로 그리다가, 메시지 하나를 빠뜨린 이야기
면접 단골 질문을 애니메이션으로 그렸다가, 메시지 하나를 빠뜨렸어요
"TCP 3-way handshake 설명해주세요" — 네트워크 면접에서 거의 매번 나오는 질문이죠. 저도 예비 질문지 만들 때마다 SYN, SYN-ACK, ACK를 외우는 식으로 정리했는데, 그림 없이 글로만 보면 순서가 금방 헷갈려요. 특히 왜 2번이 아니라 3번인지, TLS는 왜 버전마다 왕복 수가 다른지 같은 부분이요.
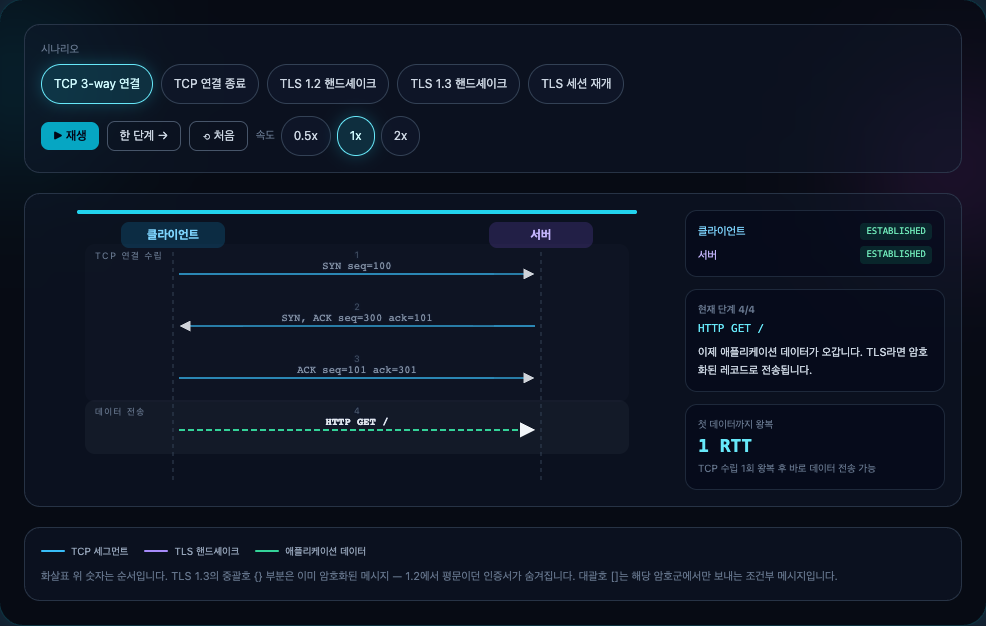
그래서 클라이언트-서버 사이를 오가는 화살표가 차례대로 그려지는 시퀀스 다이어그램 애니메이션을 만들었어요. TCP 3-way 수립, 4-way 종료, TLS 1.2, TLS 1.3, 세션 재개까지 5개 시나리오를 재생할 수 있어요.
만들면서 배운 것 — "TLS 1.2 다이어그램이 이상하다"
처음 그린 TLS 1.2 다이어그램은 이랬어요.
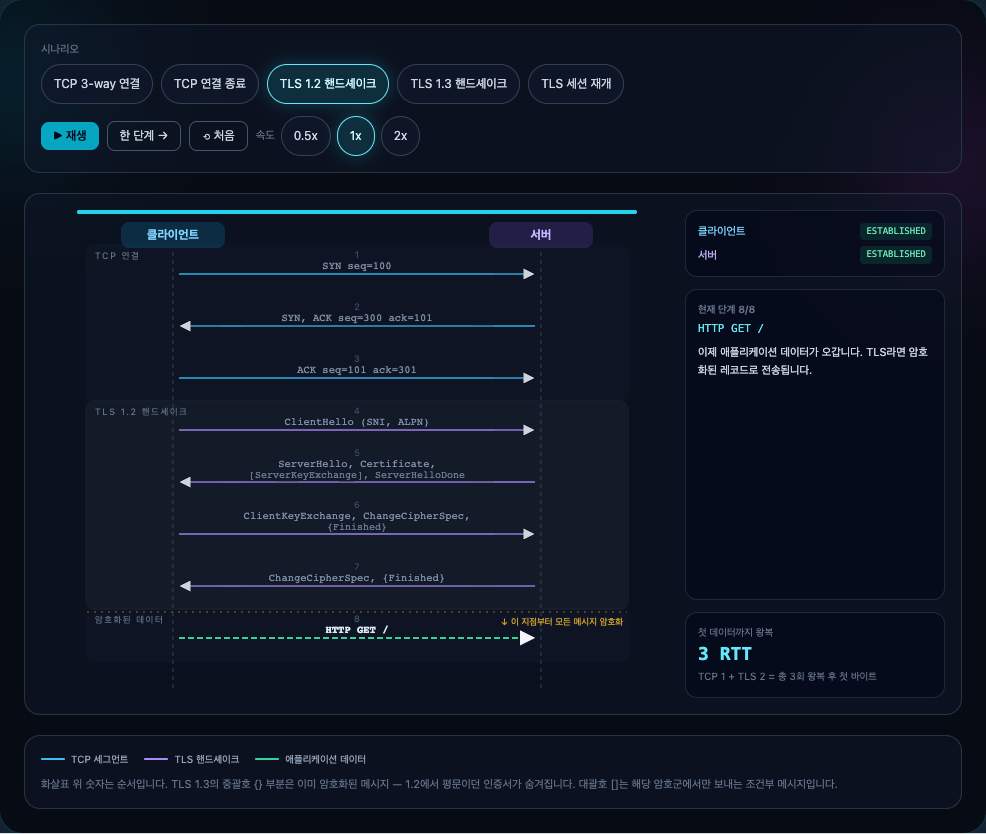
ClientHello → ServerHello, Certificate, ServerHelloDone →
ClientKeyExchange, ChangeCipherSpec, Finished →
ChangeCipherSpec, Finished → GET
흔한 그림이죠. 그런데 교육용으로 올리기 전에 프로토콜을 다시 대조해보니 메시지가 하나 빠져 있었어요. ECDHE 계열 키 교환을 쓰면 서버가 ServerKeyExchange를 보내야 해요 — 일회용 DH 공개키와 그 서명이 들어있는 메시지예요. 요즘 TLS는 거의 다 ECDHE라 이게 빠지면 "왜 Finished 전에 키가 합의되지?"가 설명이 안 돼요.
그래서 [ServerKeyExchange]를 대괄호로 넣었어요. 대괄호는 "DHE/ECDHE 계열일 때만 나오는 조건부 메시지"라는 표기예요. RSA 키 교환이면 이 메시지가 아예 없거든요. 이 구분이 중요한 이유가 forward secrecy예요 — ECDHE는 세션 키가 서버 개인키와 무관하게 만들어지니, 나중에 개인키가 털려도 과거 대화는 못 푼다는 거죠. RSA 교환은 이게 안 돼요.
TLS 1.3은 왜 왕복이 하나 덜 드나
시나리오 옆에 "첫 데이터까지의 RTT"를 숫자로 붙여뒀는데요, 이게 이 도구의 핵심 재미예요.
- TLS 1.2: TCP 1 RTT + TLS 2 RTT = 총 3 RTT
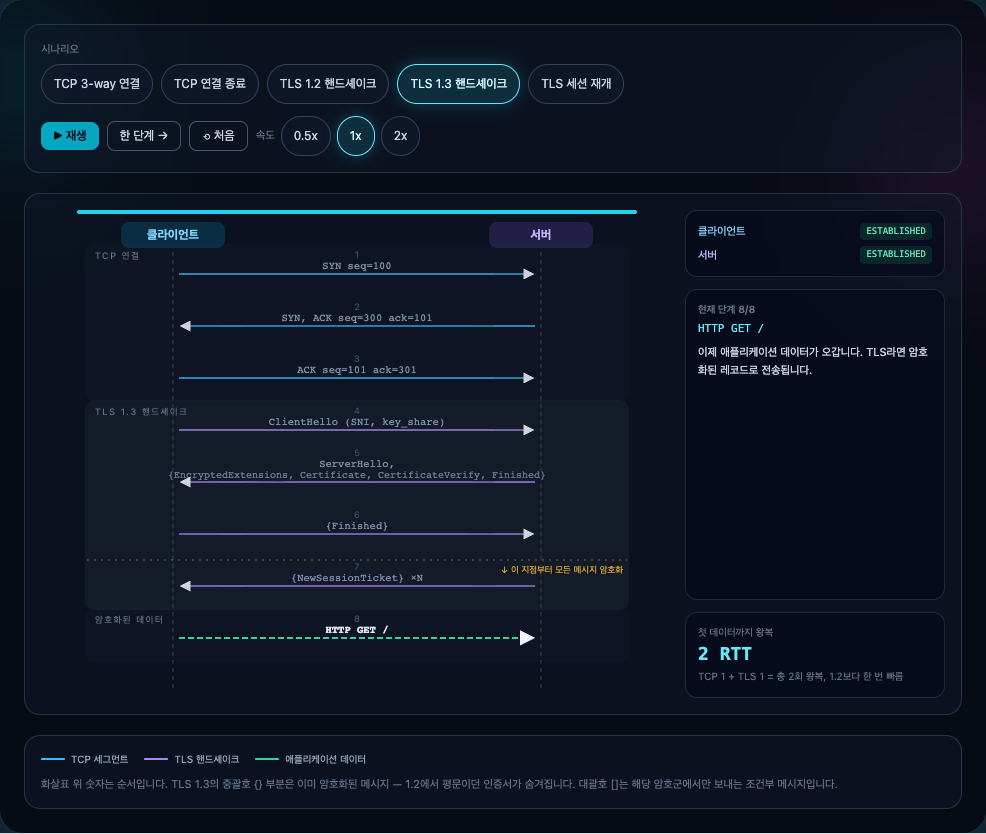
- TLS 1.3: TCP 1 RTT + TLS 1 RTT = 총 2 RTT
차이의 이유는 key_share예요. 1.2는 클라이언트가 "이런 암호화 방식들을 지원해요"라고 목록만 보내고, 서버가 골라서 DH 재료를 다시 보내요. 그런데 1.3은 클라이언트가 첫 메시지에 아예 자기 DH 공개키(key_share)를 동봉해요. 서버는 받자마자 세션 키를 계산할 수 있으니 왕복 하나가 통째로 빠져요.
다이어그램에서는 이게 화살표 개수로 드러나요. 1.3의 ServerHello 다음엔 {EncryptedExtensions, Certificate, CertificateVerify, Finished}가 전부 암호화된 채로 한 번에 오거든요. 중괄호는 "이미 암호화된 영역"이라는 표기로 넣었고, 암호화가 시작되는 지점에 황색 점선도 그어뒀어요. 1.2는 서버 Finished까지 평문이 많은데, 1.3은 ServerHello 직후부터 전부 암호화라는 차이가 한눈에 보여요.
의외로 헷갈린 부분들
SNI와 ALPN. ClientHello에 같이 실리는 확장인데, SNI는 "어느 사이트 인증서를 달라"는 거고 ALPN은 "어떤 프로토콜(HTTP/2 같은)로 말할지"예요. 한 서버에 여러 도메인이 물려있을 때 SNI가 없으면 엉뚱한 인증서가 오는 함정이 있어서, 다이어그램에 ClientHello (SNI, ALPN)로 표기했어요.
ISN이 왜 무작위인가. SYN의 seq=100은 예시이고, 실제 초기 시퀀스 번호(ISN)는 랜덤 32비트예요. 예측 가능하면 공격자가 시퀀스를 맞춘 스푸핑 패킷을 진짜 데이터로 받아들이게 할 수 있거든요. 스텝 설명에 이 이유를 넣었어요.
TIME_WAIT. 연결 종료의 마지막 ACK를 보낸 쪽이 2MSL 동안 기다리는 상태예요. "왜 바로 닫지 않지" 싶은데, 마지막 ACK가 유실되면 상대가 FIN을 재전송하니까 그걸 받을 준비로 남는 거예요. 이것도 재생하면서 상태 배지가 FIN_WAIT_1 → FIN_WAIT_2 → TIME_WAIT으로 바뀌는 걸 보게 만들었어요.
검증하면서 고친 것
교육용 페이지라 정확성이 생명이라, SSR 출력에 실제로 모든 메시지가 들어있는지 curl로 직접 확인했어요. 그 과정에서 잡은 게 ACK ack=301만 쓰고 seq를 뺐던 것, 1.2의 Finished가 사실은 암호화된 메시지라는 것(CCS 다음이라), 그리고 세션 재개 시나리오가 쓰는 PSK 티켓이 어디서 오는지 연결이 안 됐다는 거예요. 그래서 1.3에 {NewSessionTicket} 스텝을 추가해서 "재개할 때 쓰는 티켓은 이게 발급해준다"까지 이어지게 했어요.
정리하면
면접용으로 외울 때 중요한 건 순서보다 왜 그 순서인가였어요.
- 3-way는 SYN 재전송 대비 + 양쪽 ISN 동기화라서 3번
- TLS 1.3이 빠른 건 key_share를 첫 메시지에 실어서 왕복을 줄여서
- 암호화 경계가 다이어그램 중간에 있다는 게 1.2와 1.3의 체감 차이
재생 버튼으로 화살표가 날아가는 걸 보고, 스텝별 해설을 읽어보고 싶으면 TCP/TLS 핸드셰이크 시각화에서 직접 돌려볼 수 있어요. 3-way, 4-way, TLS 1.2, 1.3, 세션 재개를 시나리오 칩으로 바꿔가면 왕복 수 차이도 같이 보여요.
'IT > javaScript' 카테고리의 다른 글
| CORS 에러가 반복돼서, 브라우저가 뭘 검사하는지 시뮬레이터로 만들었어요 (0) | 2026.11.22 |
|---|---|
| float 비주얼라이저를 만들다가 부동소수점에 또 당한 이야기 (0) | 2026.11.21 |
| 카메라 게임이 버벅여서 AI 추론을 웹 워커로 옮겼더니 생긴 일 (0) | 2026.11.20 |
| 설치 없이 브라우저만 되는 AI 기능들 — 음성인식·표정분석·음정측정 실전 정리 (0) | 2026.11.15 |
| 브라우저 내장 AI 지도 — Gemini Nano, 지금 뭘 쓸 수 있나 (0) | 2026.11.15 |


